
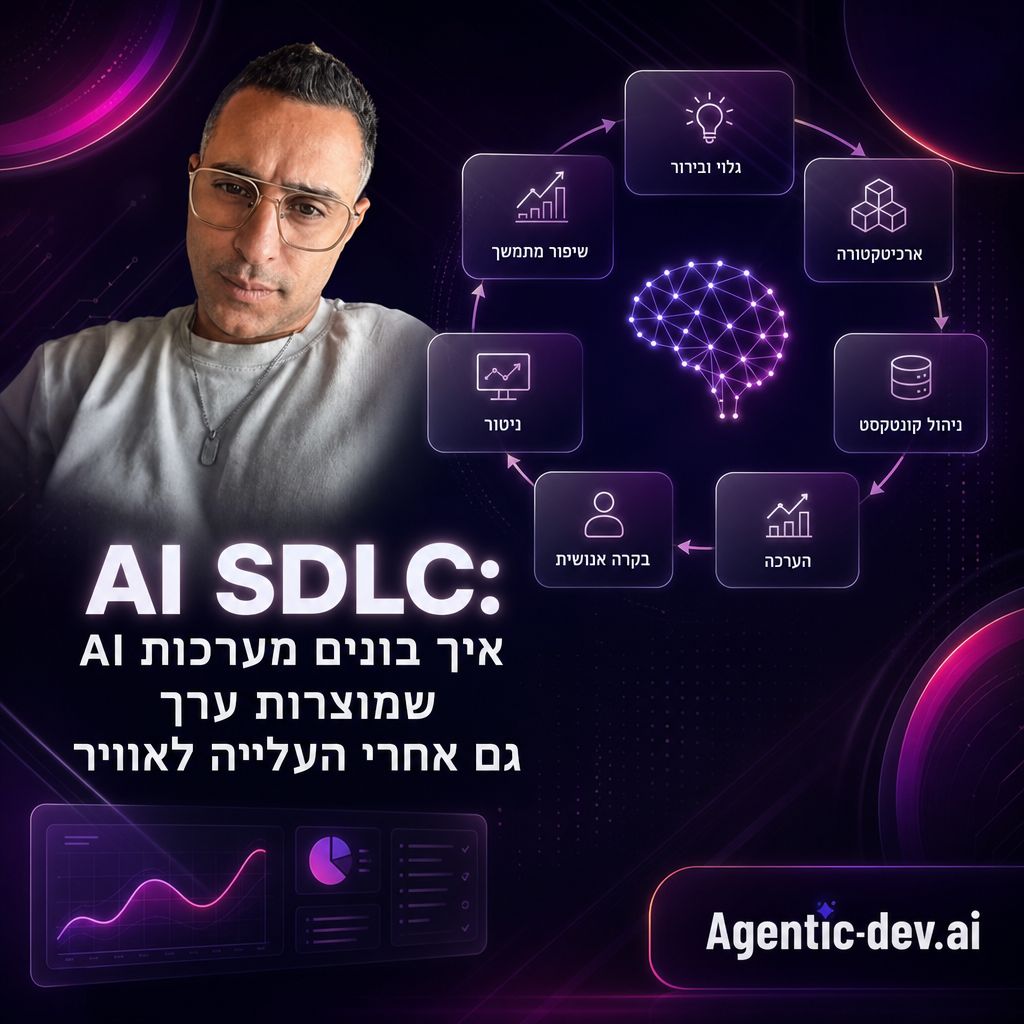

מערכת AI טובה לא נמדדת רק ברגע ההדגמה.
היא צריכה לעבוד נכון, בבטחה ובעקביות גם חודשים לאחר ההשקה.
כאן נכנסת מתודולוגיית AI SDLC, שמנהלת את כל מחזור החיים של מערכת בינה מלאכותית.
היא כוללת את הבעיה העסקית, המודל, הקונטקסט, ההרשאות, ההערכה, הניטור והשיפור המתמשך.
למה זה טוב לנו? תהליך מסודר מפחית סיכונים, משפר מדידה ויוצר שפה משותפת בין הנהלה, מוצר, פיתוח, אבטחה ותפעול.
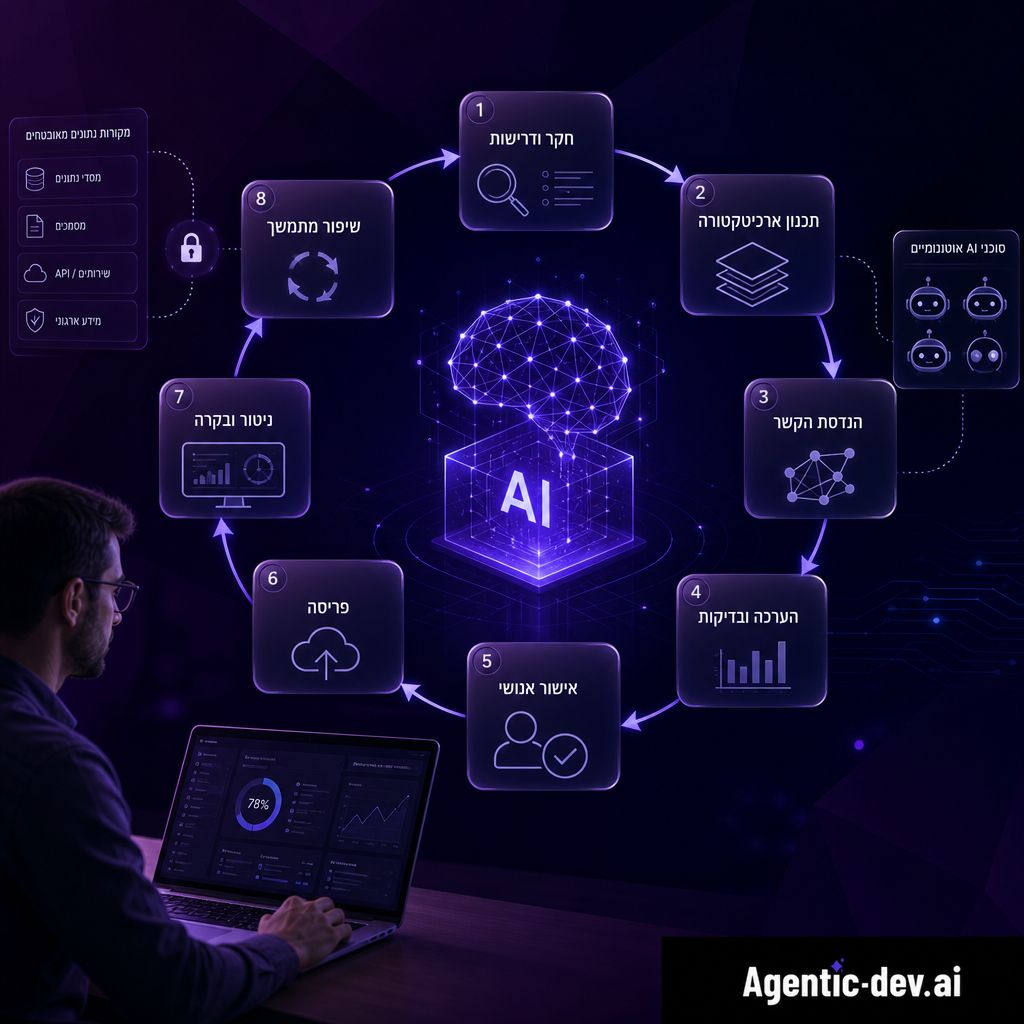
בפיתוח תוכנה מסורתי מגדירים דרישות, מתכננים, מפתחים, בודקים, משיקים ומתחזקים.
במערכות AI, חלק גדול מהאתגרים מתחיל דווקא אחרי העלייה לאוויר.
המודל עלול להחזיר תשובות שונות לשאלות דומות.
משתמשים עשויים לשאול שאלות שלא נכללו בתכנון.
מידע עסקי משתנה, וכל שינוי במודל, בהנחיות או במקורות המידע משפיע על התנהגות המערכת.
סוכן אוטונומי יכול להפעיל כלי, לגשת למידע, לעדכן מערכת או לבצע פעולה בשם המשתמש.
לכן צריך להגדיר מראש מה מותר לו לעשות, מתי הוא חייב לבקש אישור ומתי עליו לעצור.
מדריך AI Risk Management Framework של NIST מדגיש זיהוי, מדידה וניהול סיכונים לאורך כל מחזור החיים.
זאת אומרת, איכות אינה מסתכמת בדיוק של תשובה אחת.
מתחילים מהבעיה העסקית, לא מהטכנולוגיה.
בודקים מי המשתמשים, מה התהליך הקיים, איפה נוצרים עיכובים ומה הערך האפשרי.
שואלים כמה זמן הצוות משקיע במשימה, מה גורם לטעויות ואיזה מידע כבר קיים.
אני ממש רוצה להדגיש נקודה חשובה: לא כל בעיה צריכה Agent.
לפעמים אוטומציה פשוטה או שינוי תהליך יפתרו אותה טוב יותר.
ממפים את נקודת ההתחלה, המשתתפים, המערכות, ההחלטות והתוצרים.
כך מבינים איפה AI מוסיף ערך, ואיפה הוא רק מוסיף מורכבות.
מגדירים אילו נתונים הסוכן מקבל, אילו כלים הוא מפעיל ומה קורה כאשר חסר מידע.
התוצאה היא מערכת עם תפקיד ברור, ולא הדגמה מרשימה ללא שימוש אמיתי.
כאן בוחרים את המודל ואת מבנה המערכת.
בוחנים האם נדרש RAG, האם צריך חיבור למקורות ידע והאם יש הצדקה למספר סוכנים.
הארכיטקטורה כוללת גם ממשק משתמש, שירותי נתונים, מערכות ארגוניות, הרשאות, תיעוד, ניטור ונקודות העברה לאדם.
הבחירה אינה רק איזה מודל להשתמש, אלא איך כל רכיבי המערכת עובדים יחד.
איכות התשובה תלויה בקונטקסט שהמערכת מקבלת.
קונטקסט כולל הוראות מערכת, מסמכים, זיכרון, דוגמאות, כללים עסקיים, APIs, הרשאות וסגנון עבודה.
Prompt טוב חשוב, אבל הוא רק חלק מהתמונה.
כאשר הסוכן מקבל מידע חלקי או לא מעודכן, גם מודל מצוין יתקשה לספק תוצאה אמינה.
לכן מגדירים אילו מקורות מוסמכים, כיצד שולפים מידע ומה עושים כאשר המקורות סותרים זה את זה.
מדהים לראות כמה שיפור אפשר להשיג באמצעות סדר נכון של המידע והגדרה ברורה של גבולות.
רק לאחר ההבנה העסקית והארכיטקטונית מתחילים לפתח.
הפיתוח עשוי לכלול Agents, ממשקי משתמש, שירותי Backend, APIs, אוטומציות וחיבורים ל־CRM, ERP, WhatsApp, Salesforce, SAP או Priority.
מגדירים אילו פעולות הסוכן יכול לבצע ואילו נתונים הוא רשאי לקרוא.
בנוסף, מתכננים טיפול בתקלות, ניסיונות חוזרים ותיעוד מלא של פעילות המערכת.
מערכת AI לא בודקים רק לפי השאלה האם היא עובדת.
בודקים האם היא עובדת נכון, באופן עקבי ובעלות שמתאימה לעסק.
הערכה טובה משלבת בדיקות אוטומטיות ובחינה אנושית.
אוסף שאלות קבוע מאפשר להשוות גרסאות ולזהות הידרדרות לאחר שינוי במודל או במקורות המידע.
לא כל החלטה צריכה להישאר בידי AI.
מגדירים שלוש רמות פעולה: החלטה אוטומטית, פעולה שדורשת אישור והעברה מלאה לאדם.
ההגדרה תלויה ברמת הסיכון.
סוכן יכול לנסח תשובה פשוטה ללא אישור, אך פעולה כספית, שינוי הרשאה או החלטה מול לקוח עשויים לדרוש איש מקצוע.
אפילו שאני מאמין באוטומציה, עדיין חשוב לשמור על שליטה אנושית במקומות הנכונים.
ההשקה היא תחילת התפעול, לא סוף הפרויקט.
לפני העלייה לאוויר בודקים הרשאות, אבטחת מידע, Logging, Versioning, Rollback וניטור.
צריך לדעת מי הפעיל את הסוכן, איזה מידע הוא קיבל, באילו כלים השתמש ומה הייתה התוצאה.
תיעוד כזה מאפשר לחקור תקלות ולשפר את המערכת בצורה מבוקרת.
מערכת AI טובה מתפתחת יחד עם הארגון.
מנתחים שיחות, שגיאות, שאלות חדשות, עלויות, זמני תגובה ומשוב מהמשתמשים.
לאחר מכן מעדכנים את הקונטקסט, הכללים, המודל או תהליך העבודה.
כל שינוי צריך להתחיל בתצפית ולהסתיים במדידה.
העקרונות הבאים עוזרים לשמור על איזון בין חדשנות, מהירות ואחריות.
אני ממש אוהב אותם, משום שהם הופכים רעיון טכנולוגי לתהליך שאפשר לנהל.
אני חשוב, אבל עדיין לא מספיק להיות בעל רעיון טוב.
צריך להפוך אותו לתהליך שאפשר למדוד, לשפר ולתפעל באחריות.
ארגון לא צריך להתחיל בפרויקט ענק.
עדיף לבחור תהליך אחד שבו הבעיה ברורה, הנתונים זמינים וההשפעה ניתנת למדידה.
מעולה להתחיל בפיילוט, אך חשוב להגדיר לו גבולות.
קובעים מי משתמש במערכת, אילו פעולות מותרות, אילו מדדים נבדקים ומה ייחשב הצלחה.
לפי רשימת הסיכונים של OWASP ליישומי מודלי שפה, חשוב להתייחס להזרקת הנחיות, חשיפת מידע ושימוש לא בטוח בכלים.
אלה אינם נושאים ששייכים רק לצוות האבטחה. הם חלק מתכנון AI SDLC.
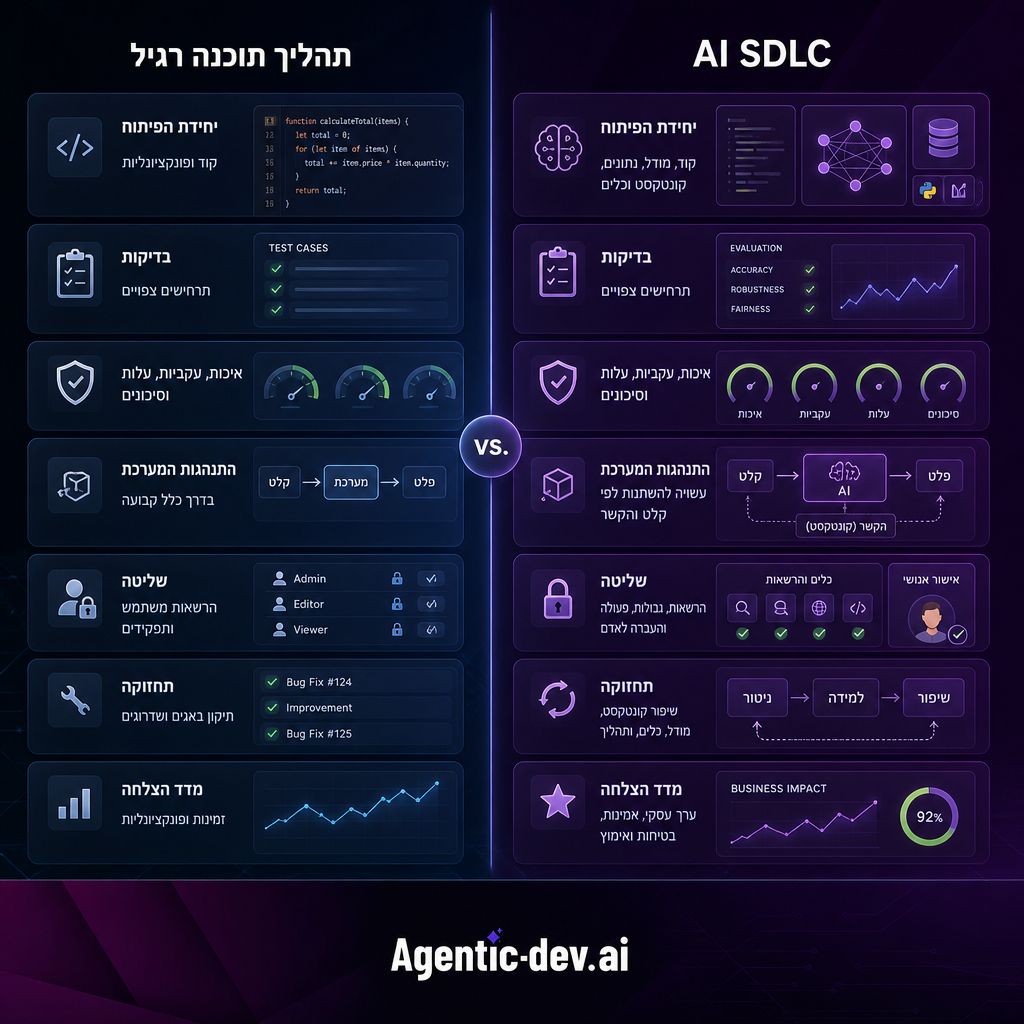
| נושא | תהליך תוכנה רגיל | AI SDLC |
|---|---|---|
| יחידת הפיתוח | קוד ופונקציונליות | קוד, מודל, נתונים, קונטקסט וכלים |
| בדיקות | תרחישים צפויים | איכות, עקביות, עלות וסיכונים |
| התנהגות המערכת | בדרך כלל קבועה | עשויה להשתנות לפי קלט והקשר |
| שליטה | הרשאות משתמש ותפקידים | הרשאות, גבולות פעולה והעברה לאדם |
| תחזוקה | תיקון באגים ושדרוגים | שיפור קונטקסט, מודל, כלים ותהליך |
| מדד הצלחה | זמינות ופונקציונליות | ערך עסקי, אמינות, בטיחות ואימוץ |
AI SDLC הוא מחזור חיים לפיתוח, השקה וניהול של מערכות AI.
הוא מרחיב את תהליך פיתוח התוכנה ומוסיף ניהול קונטקסט, הערכה, הרשאות, ניטור ושיפור מתמשך.
לא.
הוא מתאים גם לצ׳אטבוטים, מערכות חיפוש חכמות, כלי סיכום, עוזרי קוד ואוטומציות מבוססות מודלים.
רמת המורכבות משתנה לפי הסיכון, מספר המערכות ורמת העצמאות.
Prompt הוא הוראה אחת בתוך מערכת רחבה.
התוצאה תלויה גם במקורות המידע, בזיכרון, בכלים, בהרשאות ובכללים העסקיים.
לכן נדרש Context Engineering שמנהל את סביבת העבודה המלאה.
מגדירים שילוב של מדדים טכניים ועסקיים.
בודקים דיוק, איכות, הזיות, מהירות ועלות, לצד חיסכון בזמן, שיפור שירות, הגדלת תפוקה או ירידה בכמות טעויות.
כאשר פעולה עלולה לגרום נזק, חשיפה, עלות או החלטה רגישה, כדאי לערב אדם.
מגדירים מראש מתי הסוכן פועל לבד, מתי הוא מבקש אישור ומתי הוא מעביר את הטיפול לנציג.
AI SDLC אינו עוד שם לתהליך פיתוח.
הוא שינוי בדרך שבה ארגון מתכנן, בונה ומנהל מערכות בינה מלאכותית.
במקום להתמקד רק במודל או ב־Prompt, מנהלים את הבעיה העסקית, התהליך, הקונטקסט, ההרשאות, ההערכה והשיפור.
מדהים כמה ערך אפשר לייצר כאשר מחברים חדשנות עם תהליך אחראי.
אז מה צריך לקחת מכאן?
מערכת AI טובה צריכה לעבוד באופן אמין, בטוח ומדיד גם לאחר העלייה לאוויר.
איזה תהליך בארגון שלכם יכול להיות נקודת הפתיחה הנכונה ל־AI SDLC?


